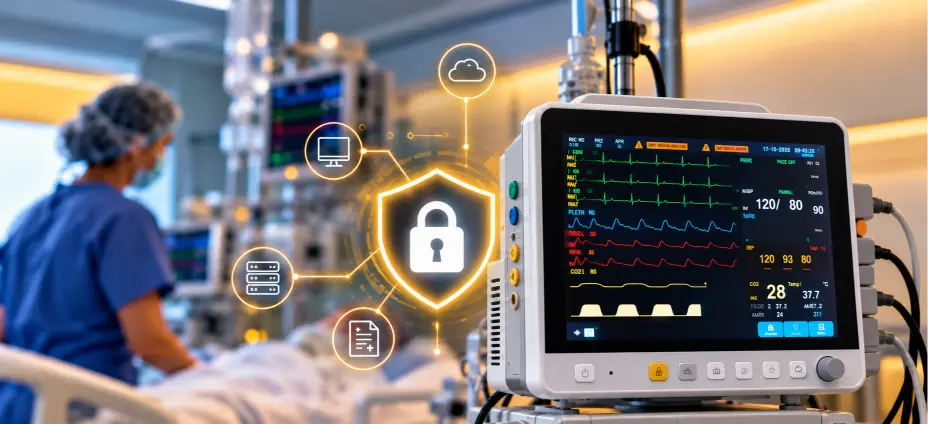
A cibersegurança em equipamentos médicos é um dos desafios da transformação digital nos hospitais. Com o crescimento da conectividade, dispositivos como monitores multiparamétricos, ventiladores pulmonares e bombas de infusão passaram a integrar redes e sistemas hospitalares, tornando a proteção digital cada vez mais importante.
Embora essas tecnologias contribuam para a eficiência dos atendimentos e o compartilhamento de informações clínicas, também podem apresentar vulnerabilidades que colocam em risco dados sensíveis, sistemas e a continuidade da assistência.
Além disso, ataques cibernéticos podem comprometer serviços essenciais, dificultar o acesso às informações dos pacientes e gerar impactos operacionais.
Por isso, compreender os riscos da cibersegurança em equipamentos médicos e adotar medidas preventivas é fundamental para hospitais que buscam unir inovação, confiabilidade e segurança do paciente.
O que é cibersegurança em equipamentos médicos?
A cibersegurança em equipamentos médicos reúne práticas, tecnologias e processos destinados a proteger dispositivos de saúde contra ameaças digitais.
Seu objetivo é preservar a confidencialidade, a integridade e a disponibilidade das informações e dos sistemas utilizados na assistência.
Na prática, isso significa evitar que pessoas não autorizadas acessem dados clínicos, alterem configurações ou comprometam o funcionamento de equipamentos conectados.
Além disso, a cibersegurança busca garantir que os dispositivos permaneçam disponíveis e operem de maneira confiável durante o atendimento.
Portanto, sua importância vai além da proteção de informações: ela também está diretamente relacionada à continuidade da assistência e à segurança do paciente.
Por que os equipamentos médicos conectados exigem atenção especial?
A digitalização dos hospitais possibilitou uma comunicação mais rápida entre dispositivos, sistemas de gestão e prontuários eletrônicos.
Por exemplo, determinados monitores multiparamétricos podem transmitir dados de monitorização para centrais de acompanhamento ou plataformas hospitalares, dependendo dos recursos e das integrações disponíveis.
Da mesma forma, outros equipamentos podem utilizar conexões de rede para troca de informações, manutenção ou gerenciamento.
Entretanto, cada conexão representa um ponto que precisa ser adequadamente protegido.
Entre os fatores que aumentam a necessidade de atenção estão:
- Integração de equipamentos a redes internas e sistemas hospitalares.
- Utilização de softwares e sistemas operacionais embarcados.
- Necessidade de atualizações e manutenção periódica.
- Compartilhamento de dados sensíveis de pacientes.
- Acesso remoto para suporte técnico, quando disponível.
- Convivência de equipamentos novos e antigos na mesma infraestrutura.
Consequentemente, a gestão da segurança digital precisa considerar tanto a infraestrutura de TI quanto as características específicas de cada dispositivo médico.
Quais são os principais riscos de cibersegurança em equipamentos médicos?
1. Acessos não autorizados aos sistemas
Um dos riscos mais conhecidos envolve tentativas de acesso indevido a equipamentos e sistemas conectados.
Isso pode ocorrer, por exemplo, quando existem credenciais fracas, configurações inadequadas ou vulnerabilidades não corrigidas.
Dependendo das características do dispositivo e das permissões disponíveis, um acesso indevido pode comprometer informações, configurações ou serviços.
Por isso, o controle de acesso deve ser uma prioridade nas instituições de saúde.
2. Vazamento de dados de pacientes
Hospitais trabalham diariamente com informações sensíveis, incluindo dados pessoais e registros relacionados à saúde.
Quando sistemas e dispositivos não contam com mecanismos adequados de proteção, essas informações podem ficar expostas a acessos indevidos.
No Brasil, a Lei Geral de Proteção de Dados Pessoais (LGPD) estabelece regras para o tratamento de dados pessoais, incluindo os dados de saúde, classificados como sensíveis.
Assim, a proteção das informações deve integrar as políticas de segurança e privacidade das instituições.
3. Ataques de ransomware e interrupção dos serviços
O ransomware é um tipo de software malicioso que pode bloquear o acesso a sistemas ou criptografar informações, frequentemente acompanhado de exigências de pagamento.
Em hospitais, incidentes desse tipo podem afetar prontuários eletrônicos, sistemas administrativos e outros serviços digitais.
Além disso, dependendo da arquitetura da rede e dos dispositivos envolvidos, a indisponibilidade de sistemas pode prejudicar fluxos assistenciais e exigir a adoção de procedimentos de contingência.
Portanto, a continuidade operacional deve fazer parte do planejamento de cibersegurança.
4. Alteração indevida de configurações
Alguns equipamentos médicos possuem parâmetros e configurações que influenciam diretamente sua utilização clínica.
Caso um dispositivo apresente vulnerabilidades exploráveis, existe o risco de alterações não autorizadas, conforme suas características técnicas e mecanismos de proteção.
Por isso, a segurança dos equipamentos deve considerar não apenas os dados armazenados ou transmitidos, mas também a integridade das configurações e do software.
5. Equipamentos desatualizados e vulnerabilidades conhecidas
Outro desafio importante está relacionado ao ciclo de vida dos dispositivos médicos.
Alguns equipamentos permanecem em operação por muitos anos e podem utilizar componentes de software que exigem cuidados específicos.
Entretanto, a instalação de atualizações em dispositivos médicos não deve ocorrer de maneira indiscriminada.
Antes de qualquer intervenção, é necessário considerar as orientações do fabricante, os requisitos regulatórios, a compatibilidade e os possíveis impactos sobre o funcionamento clínico.
Dessa forma, o gerenciamento de vulnerabilidades deve ser planejado e acompanhado por profissionais qualificados.
Cibersegurança em equipamentos médicos e segurança do paciente
A relação entre segurança digital e segurança do paciente merece atenção especial.
Em um ambiente hospitalar, a disponibilidade de informações e equipamentos pode ser essencial para a continuidade dos cuidados.
Por exemplo, a indisponibilidade de uma central de monitorização ou de uma integração com sistemas clínicos pode dificultar o acesso rápido a determinadas informações.
Além disso, falhas de comunicação entre dispositivos podem exigir procedimentos alternativos de acompanhamento, conforme o cenário assistencial.
Isso não significa que todo ataque digital provocará uma falha clínica. Entretanto, demonstra por que hospitais precisam avaliar os possíveis impactos de incidentes cibernéticos sobre seus processos de atendimento.
A cibersegurança deve ser tratada como parte da gestão de riscos hospitalares, e não apenas como uma questão tecnológica.
Como os hospitais podem melhorar a cibersegurança em equipamentos médicos?
A proteção dos dispositivos conectados exige uma estratégia contínua e multidisciplinar.
Realizar um inventário dos equipamentos conectados
O primeiro passo é identificar quais dispositivos estão conectados à rede hospitalar.
Esse levantamento deve incluir, sempre que possível, informações sobre fabricante, modelo, versão de software, conectividade, localização e criticidade assistencial.
Assim, a instituição consegue compreender melhor sua exposição a riscos.
Segmentar as redes hospitalares
A segmentação de redes ajuda a limitar a comunicação entre diferentes grupos de dispositivos e sistemas.
Por exemplo, equipamentos médicos podem ser organizados em segmentos específicos, com regras de comunicação compatíveis com suas necessidades operacionais.
Dessa forma, é possível reduzir a exposição desnecessária e dificultar a propagação de determinados incidentes.
Entretanto, qualquer alteração na arquitetura da rede deve preservar as integrações necessárias ao funcionamento dos equipamentos.
Controlar acessos e credenciais
Outra medida importante é estabelecer políticas adequadas de autenticação e autorização.
Isso inclui restringir privilégios, gerenciar contas técnicas e controlar acessos remotos, quando existentes.
Além disso, os hospitais devem evitar o compartilhamento desnecessário de credenciais e revisar periodicamente as permissões concedidas.
Planejar atualizações e manutenção
A gestão de atualizações deve considerar as recomendações do fabricante e a avaliação de riscos.
Quando uma vulnerabilidade é identificada, a instituição precisa verificar quais medidas corretivas ou compensatórias são indicadas.
Em alguns casos, a solução pode envolver atualização de software. Em outros, pode exigir restrições de acesso, ajustes na infraestrutura ou medidas adicionais de monitoramento.
Por isso, TI e engenharia clínica devem atuar de forma coordenada.
Treinar as equipes hospitalares
A segurança digital também depende do comportamento das pessoas.
Mensagens fraudulentas, uso inadequado de credenciais e conexões não autorizadas podem contribuir para incidentes.
Assim, treinamentos periódicos ajudam profissionais a reconhecer situações suspeitas e seguir os protocolos institucionais.
Criar planos de resposta a incidentes
Mesmo com medidas preventivas, nenhuma instituição está completamente livre de riscos.
Portanto, hospitais devem contar com procedimentos para identificar, comunicar, conter e recuperar serviços afetados por incidentes.
Esses planos precisam considerar a continuidade da assistência e definir responsabilidades entre as equipes técnicas e clínicas.
Qual é o papel da engenharia clínica na cibersegurança hospitalar?
A engenharia clínica desempenha um papel estratégico na gestão dos equipamentos médicos.
Além de acompanhar manutenção, desempenho e disponibilidade, essa área pode colaborar na identificação de riscos associados à conectividade dos dispositivos.
Nesse contexto, suas responsabilidades podem incluir:
- Participar do inventário de equipamentos conectados.
- Avaliar requisitos técnicos durante a aquisição de dispositivos.
- Verificar recomendações de segurança dos fabricantes.
- Acompanhar o ciclo de vida dos equipamentos.
- Apoiar a análise de riscos e o planejamento de atualizações.
- Trabalhar em conjunto com TI e equipes assistenciais na resposta a incidentes.
Dessa maneira, a integração entre engenharia clínica e segurança da informação fortalece a proteção da infraestrutura hospitalar.
O papel dos fabricantes na cibersegurança hospitalar
A cibersegurança também deve ser considerada durante o desenvolvimento e o ciclo de vida dos dispositivos médicos.
Entre as boas práticas estão a avaliação de riscos, a implementação de mecanismos de proteção, a documentação técnica e o gerenciamento de vulnerabilidades.
Além disso, fabricantes e instituições de saúde precisam manter canais adequados de comunicação para tratar questões relacionadas à segurança dos produtos.
No Brasil, a Agência Nacional de Vigilância Sanitária (Anvisa) possui requisitos regulatórios aplicáveis aos dispositivos médicos, incluindo aspectos relacionados à segurança e ao gerenciamento de riscos.
Entretanto, os requisitos específicos dependem da classificação, das características e das funcionalidades de cada produto.
Por isso, a avaliação de segurança deve considerar as normas e orientações aplicáveis a cada equipamento.
CMOS DRAKE: tecnologia e compromisso com a assistência à saúde
A transformação digital está modificando a maneira como hospitais utilizam informações e tecnologias médicas.
Nesse cenário, a escolha de equipamentos deve considerar aspectos como desempenho, confiabilidade, manutenção, suporte técnico e compatibilidade com a infraestrutura da instituição.
A CMOS DRAKE atua no desenvolvimento e fornecimento de tecnologias médicas voltadas ao apoio de profissionais de saúde em diferentes ambientes assistenciais.
Acreditamos que inovação e responsabilidade devem caminhar juntas, contribuindo para uma assistência cada vez mais segura e eficiente.
Conheça as soluções da CMOS DRAKE e saiba mais sobre nossas tecnologias para a área da saúde.
Perguntas frequentes sobre cibersegurança em equipamentos médicos
O que é cibersegurança em equipamentos médicos?
É o conjunto de práticas e mecanismos utilizados para proteger dispositivos médicos conectados contra acessos não autorizados, ataques digitais, alterações indevidas e indisponibilidade de sistemas.
Quais equipamentos médicos podem apresentar riscos cibernéticos?
Equipamentos que utilizam software e possuem conectividade, como determinados monitores multiparamétricos, bombas de infusão, ventiladores pulmonares e sistemas de diagnóstico, podem apresentar riscos que dependem de suas características e configurações.
Um ataque cibernético pode afetar o atendimento hospitalar?
Sim. Dependendo dos sistemas comprometidos, um incidente pode interromper serviços, dificultar o acesso a informações ou exigir a adoção de procedimentos de contingência.
Como reduzir os riscos de ataques a equipamentos médicos?
As principais medidas incluem inventário dos dispositivos, segmentação de redes, controle de acessos, gerenciamento de vulnerabilidades, manutenção adequada e planos de resposta a incidentes.
Quem é responsável pela cibersegurança dos equipamentos hospitalares?
A responsabilidade é compartilhada. Fabricantes, gestores hospitalares, equipes de TI, engenharia clínica e profissionais assistenciais desempenham papéis complementares na proteção dos dispositivos e sistemas.
Conclusão: a cibersegurança faz parte do futuro da saúde
A conectividade dos equipamentos médicos representa um avanço importante para a modernização dos hospitais.
Entretanto, quanto maior a integração entre dispositivos e sistemas, maior deve ser a atenção à proteção digital.
Por isso, investir em cibersegurança significa também fortalecer a continuidade dos serviços, a confiabilidade das informações e a segurança do paciente.
Com planejamento, integração entre equipes e gestão contínua de riscos, os hospitais podem aproveitar os benefícios da transformação digital de maneira mais responsável.
Afinal, proteger a tecnologia utilizada no cuidado é também uma forma de proteger vidas.
Referências e fontes de consulta
- Agência Nacional de Vigilância Sanitária (Anvisa) — regulamentação e orientações sobre dispositivos médicos.
- U.S. Food and Drug Administration (FDA) — Cybersecurity in Medical Devices: Quality System Considerations and Content of Premarket Submissions.
- National Institute of Standards and Technology (NIST) — Cybersecurity Framework 2.0.
- Agência Nacional de Proteção de Dados (ANPD) — orientações sobre proteção de dados pessoais.
- Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais (LGPD).